Blog – Mon Homelab et Infrastructure Réseau
1. Introduction
Depuis plusieurs mois, je développe et maintiens mon propre homelab afin de tester des technologies en conditions réelles et d’apprendre les bonnes pratiques d’architecture réseau et de cybersécurité.
Mon infrastructure repose sur plusieurs serveurs Proxmox, un pare-feu UniFi Gateway Ultra, ainsi qu’un ensemble d’applications et de services que j’utilise au quotidien pour mes projets personnels et professionnels.
2. Mes serveurs et applications
L’infrastructure est segmentée entre plusieurs clusters et services.
Serveurs
UniFi Gateway Ultra : gestionnaire réseau principal (pare-feu, routage, VLAN).
Cluster-0 (homelab-server-0-thinkserver) : cluster principal Proxmox + DMZ.
Cluster-1 (homelab-server-1-d4000) : cluster pour Docker et applications.
Cluster-2 (homelab-server-2-Optiplex-3050) : cluster de démonstration.
Applications
Portainer (Docker) : interface graphique pour gérer mes conteneurs.
Wazuh Dashboard : mon SIEM (Security Information and Event Management) et SOAR (Security Orchestration, Automation and Response).
Mealie (Docker) : Une application de gestion de recettes.
Homepage (Docker): Une application qui permet de gérer plusieurs lien et gardé un résumé de l'état de mon infrastructure.
Autres services
Site Web Portfolio : site vitrine de mes projets, en partie hébergé dans la DMZ (MA Simulation).
3. Topologie réseau
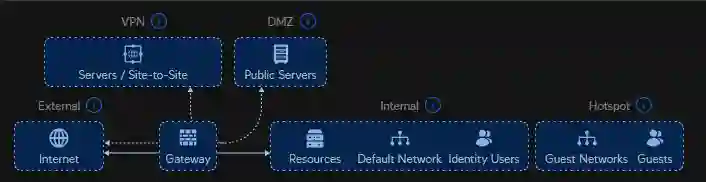
Mon réseau repose sur une architecture claire, basée sur la séparation des zones et l’utilisation de VLAN.
Pare-feu (FIREWALL.xhomier.lab) connecté à un switch POE Netgear GS308EP.
Ce switch alimente les points d’accès UniFi (AP-1 et AP-2), mes serveurs Proxmox, ainsi que divers équipements IoT.
Le réseau est organisé en différentes zones :
Internal : LAN principal (HOMELAB, MASTER, SECURE). (Réseau principaux / de test)
External : WAN primaire et secondaire.
VPN : accès distant.
Hotspot : réseau invité. (Isolé)
DMZ : zone publique contenant le serveur web. (Isolé)
IoT : équipements connectés. (Isolé)
4. Sécurité et DMZ
La DMZ est un élément essentiel de mon architecture. Elle héberge un serveur web Apache2, totalement isolé du reste du réseau interne.
Le serveur est accessible via un domaine configuré sous Cloudflare.
Cloudflare agit comme proxy et ne laisse passer que le trafic HTTPS (ports 80 et 443).
Mon pare-feu UniFi est configuré pour n’autoriser que les connexions provenant de Cloudflare, empêchant ainsi tout accès direct à mon IP publique.
Cela permet de réduire considérablement la surface d’attaque et d’ajouter une couche de sécurité avant même que le trafic n’atteigne mon serveur.
5. Perspectives
Ce homelab est en constante évolution. Mes prochaines étapes incluent :
L’ajout de nouvelles intégrations dans Wazuh (logs Microsoft 365, détection avancée)
L’amélioration de la redondance réseau et serveur
La mise en place de scénarios de haute disponibilité pour certains services
L’expérimentation avec Kubernetes pour remplacer une partie des conteneurs Docker
6. Conclusion
Construire et maintenir un homelab complet avec SIEM, DMZ, pare-feu, monitoring et segmentation réseau est un excellent exercice pour mieux comprendre l’administration système et la cybersécurité.
Ce projet me permet d’expérimenter en conditions réelles des concepts utilisés en entreprise, tout en gardant le contrôle total sur mon environnement.